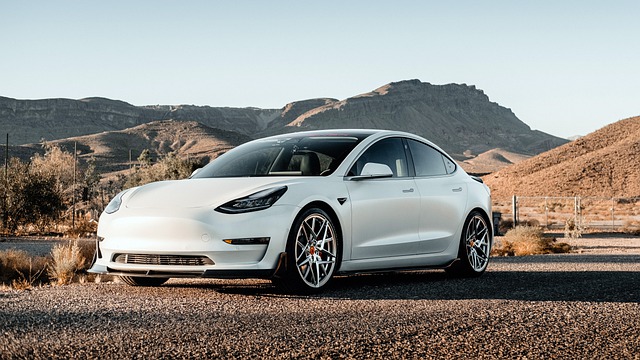
Prošle godine otkriveni propust omogućio je sigurnosnim stručnjacima da se DJI dronom bežično spoje na Teslin Model X i u potpunosti preuzmu kontrolu nad funkcijama infotainmenta tog automobila.
Na prošlotjednoj sigurnosnoj konferenciji CanSecWest stručnjaci Ralf-Philipp Weinmann i Benedikt Schmotzle predstavili su svoje otkriće ranjivosti u Teslinom računalnom sustavu koju je moguće lako iskoristiti te upasti u infotainment sustav putem WiFi mreže.
Kontrola nad kretanjem automobila nije izvediva na ovaj način.
Kako pojašnjavaju, otkriveni propust omogućio im je da na Teslu instaliraju novu verziju WiFi firmwarea, čime su praktički automobil pretvorili u pristupnu točku kojom se mogu spojiti na druge automobile u blizini i kompromitirati ih. Ono što je bilo najveće otkriće jest činjenica da su prvi automobil uspjeli “zaraziti” čak i bez fizičkog pristupa.
U svojoj prezentaciji na konferenciji (priloženi video, 36. minuta) prikazali su kako su Teslin Model X napali bežičnom vezom iz drona.
Cijeli članak možete pročitati na: bug.hr
Foto: Pixabay
 Svjetska zdravstvena organizacija: Trebali bi zabraniti genetsko modificiranje i stvaranje superljudi
 Jedan od prvih investitora u kriptosvijet tvrdi: Kriptovalute su bezvrijedne, treba ih sve ugasiti
 U Europi je Xiaomi popularniji od Applea!
 Volkswagen bilježi pad potražnje za električnim modelima u Europi